پلتفرم بومی DevSecOps as a Service به همراه تست رایگان

امنیت جامع نرم‌افزار؛ از کد منبع تا محیط اجرا
با اسکن ایستا و پویا

کدها و سامانه‌های وب خود را پیش از هکرها بررسی کنید. پلتفرم امنیت ابری درنا با ترکیب تحلیل ایستای کد (SAST) و اسکن پویای وب (DAST)، آسیب‌پذیری‌ها را در تمام مراحل توسعه شناسایی می‌کند. با اتصال مستقیم به GitLab CI/CD، امنیت را به بخشی خودکار از خط تولید نرم‌افزار خود تبدیل کنید و نتایج را در پنل مدیریت آسیب‌پذیری فارسی به‌صورت متمرکز دنبال کنید.

SAST & SCAامنیت کد، کتابخانه‌ها و سکرت‌ها
DASTاسکن پویای برنامه‌های وب
GitLab CI/CDیکپارچه با خط تولید توسعه
پنل فارسیمدیریت متمرکز آسیب‌پذیری‌ها
دو بازوی امنیتی

پوشش کامل امنیت نرم‌افزار در چرخه DevSecOps

تیم‌های فنی با ترکیب اسکن ایستا و پویا، هم کدها و هم رفتار سامانه در زمان اجرا را ایمن می‌کنند.

فعال
WHITE-BOX · ACTIVE

اسکن امنیتی ایستا (SAST)

تحلیل ایستای کد، وابستگی‌ها و سکرت‌ها

کد منبع را پیش از کامپایل و انتشار بررسی کنید تا کد ناامن پیش از رسیدن به محیط عملیاتی شناسایی شود.

  • کد منبع (SAST)کشف ضعف‌های امنیتی در منطق کد هنگام توسعه.
  • کتابخانه‌ها (SCA)شناسایی پکیج‌های ناامن و نسخه‌های دارای CVE.
  • افشای اطلاعات (Secret Detection)کشف رمز، API Key و توکن در مخزن گیت.
به‌زودی
BLACK-BOX · COMING SOON

اسکن امنیتی پویا (DAST)

اسکن داینامیک وب و شبیه‌سازی حملات

سامانهٔ در حال اجرا را بدون نیاز به کد منبع و از دید یک نفوذگر بیرونی ارزیابی کنید.

  • تست زمان اجراشناسایی آسیب‌پذیری‌های سمت سرور و کلاینت پس از استقرار.
  • کشف حملات رایجبررسی SQL Injection، XSS و ضعف‌های احراز هویت.
  • ترکیب ابزارهااجرای چند موتور اسکن برای پوشش بیشتر و کاهش خطای مثبت.
مزیت‌های درنا

چرا تیم‌های توسعه و امنیت، پلتفرم درنا را انتخاب می‌کنند؟

با پیاده‌سازی رویکرد Shift-Left Security، امنیت را به ابتدای چرخه توسعه بیاورید و هزینه‌های رفع باگ را به حداقل برسانید.

کاهش ۱۰۰ برابری هزینه اصلاح باگ

شناسایی و رفع آسیب‌پذیری در مرحله کدنویسی و پیش از رسیدن به محیط Production، زمان و هزینه تیم فنی را تا صد برابر کاهش می‌دهد.

Shift-Left Security

اتوماسیون کامل با GitLab CI/CD

با افزودن یک Job ساده به فایل پایپ‌لاین گیت‌لب، در هر Commit یا Merge Request اسکن‌های امنیتی خودکار اجرا می‌شوند و خطای انسانی کاهش می‌یابد.

GitLab CI/CD

سامانه مدیریت آسیب‌پذیری فارسی

تمام یافته‌های امنیتی را دسته‌بندی‌شده و اولویت‌بندی‌شده در یک داشبورد فارسی ببینید و روند رسیدگی را دنبال کنید.

حامی

پایش مستمر و بدون اصطکاک

بدون کند کردن سرعت تیم توسعه و فرایند Agile، امنیت را به روندی همیشگی و خودکار در کنار برنامه‌نویسان تبدیل کنید.

Agile
شروع ساده

تنها در ۳ گام، امنیت را به پایپ‌لاین خود اضافه کنید

از اتصال پروژه تا پیگیری رفع یافته‌ها، نتیجهٔ اسکن در مسیر توسعه در دسترس تیم شماست.

  1. ۰1

    اتصال به مخزن یا ثبت آدرس سامانه

    پروژه را در GitLab به درنا متصل کنید یا آدرس وب‌سایت را برای اسکن تعریف نمایید.

  2. ۰2

    اجرای خودکار اسکن‌های امنیتی

    با هر تغییر کد یا طبق زمان‌بندی، موتورهای اسکن ایستا و پویا پروژه را بررسی می‌کنند.

  3. ۰3

    مشاهدهٔ گزارش و رفع آسیب‌پذیری

    گزارش، محل دقیق باگ و راهکار اصلاح را در پنل فارسی ببینید و وضعیت رفع را پیگیری کنید.

GitLab CI/CD

نمونهٔ اتصال امن به GitLab CI/CD

تنظیمات نمونه را به پایپ‌لاین پروژه اضافه کنید تا اسکن امنیتی کد خودکار اجرا شود و گزارش در پنل درنا ثبت گردد.

1

پروژه را در سامانه تعریف کنید

وارد پنل درنا شوید و پروژه GitLab خود را ثبت کنید تا Project Key دریافت کنید.

2

توکن و تنظیمات اتصال را دریافت کنید

API Token و Project Key را از پنل کپی کنید و در GitLab CI/CD Variables ذخیره کنید.

3

Job اسکن را به Pipeline اضافه کنید

محتوای نمونه YAML را به فایل .gitlab-ci.yml پروژه خود اضافه کنید.

4

Pipeline کد را به‌صورت ایستا اسکن می‌کند

در هر اجرای Pipeline، ایمیج اسکنر درنا کد را تحلیل می‌کند.

5

نتایج به سامانه مدیریت آسیب‌پذیری ارسال می‌شود

یافته‌ها به‌صورت خودکار دسته‌بندی و در پنل مدیریت ثبت می‌شوند.

6

تیم توسعه گزارش‌ها را بررسی و رفع می‌کند

توسعه‌دهنده‌ها وضعیت هر آسیب‌پذیری را پیگیری و پس از رفع، بسته می‌کنند.

.gitlab-ci.yml
# .gitlab-ci.yml — Dorna SAST Integration

stages:
  - security

dorna_sast_scan:
  stage: security
  image: registry.dornadevops.com/dorna/sast-scanner:latest
  variables:
    DORNA_PROJECT_KEY: "$DORNA_PROJECT_KEY"
    DORNA_API_TOKEN: "$DORNA_API_TOKEN"
    DORNA_SERVER_URL: "https://sec.dornadevops.com"
  script:
    - dorna-scan --source . \
        --project "$CI_PROJECT_PATH" \
        --commit "$CI_COMMIT_SHA"
  only:
    - merge_requests
    - main
    - master
  allow_failure: false
متغیرهای مورد نیاز در GitLab CI/CD Variables
DORNA_PROJECT_KEYکلید پروژه از پنل درنا
DORNA_API_TOKENتوکن احراز هویت API
حامی · مدیریت آسیب‌پذیری

از شناسایی تا رفع آسیب‌پذیری در یک مسیر متمرکز

حامی گزارش ابزارهای امنیتی را در فرایند CI/CD دریافت می‌کند تا تیم‌ها بتوانند یافته‌ها را به تفکیک شرکت و پروژه ببینند، هر گزارش را بررسی کنند و روند رسیدگی را تا رفع نهایی دنبال کنند.

دریافت گزارش از فرایند CI/CD
خروجی اسکنرهای امنیتی به‌صورت ساختاریافته به پنل می‌رسد.
دسته‌بندی شرکت و پروژه
گزارش‌ها بر اساس سازمان و پروژه مرتب می‌شوند تا بررسی ساده‌تر باشد.
بررسی و پیگیری تا رفع
وضعیت هر یافته تا رسیدگی و رفع نهایی قابل دنبال‌کردن است.
اتصال به ابزارهای تیم
یکپارچه‌سازی با Jira و کانال‌های اطلاع‌رسانی سازمان مثل ایمیل و چت.
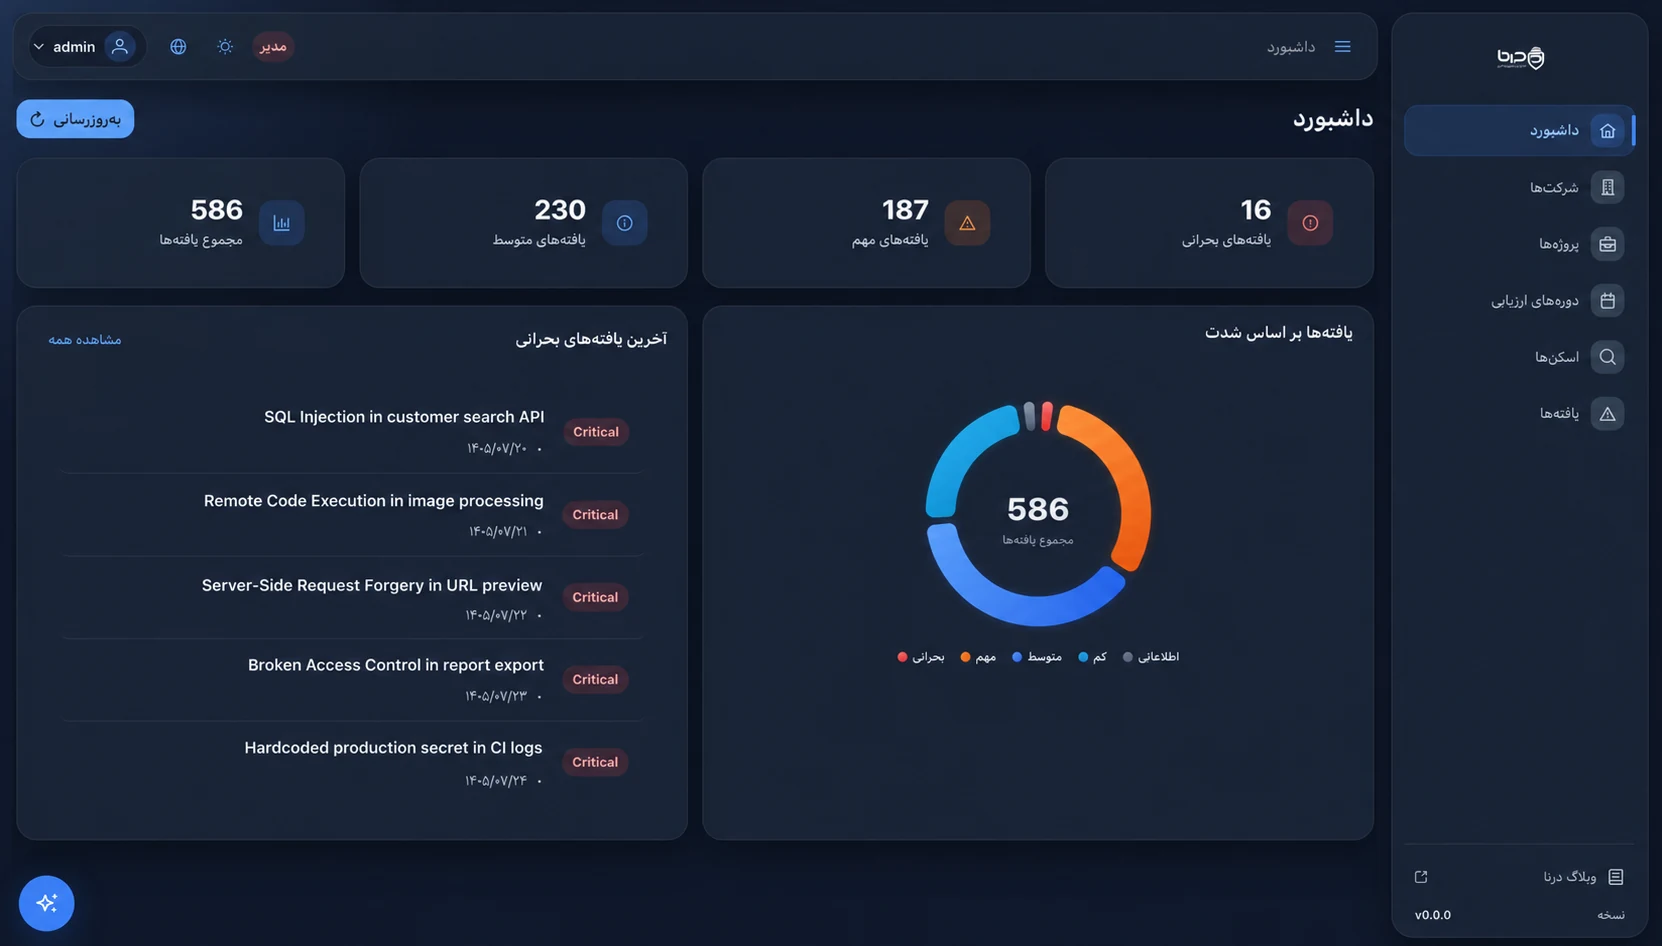
ورود به سامانهٔ حامی
پیش‌نمایش داشبورد حامی با آمار یافته‌های امنیتی و چند یافتهٔ نمونه
● پیش‌نمایش محیط حامی
پیش‌نمایش داشبورد حامی · عنوان یافته‌های اخیر نمونه هستند
تعرفه‌ها

پلن‌های اشتراک سرویس‌های امنیتی درنا

متناسب با ابعاد تیم و تعداد پروژه‌ها گزینهٔ مناسب را انتخاب کنید. برای ارزیابی کیفیت سرویس می‌توانید با اکانت تست رایگان شروع کنید.

استارتاپی

پلن ۱ پروژه

شروع اسکن امنیتی برای یک پروژه و دریافت گزارش در پنل فارسی.

  • اسکن کد منبع، کتابخانه‌ها و سکرت‌ها
  • اتصال به GitLab
  • پنل فارسی مدیریت یافته‌ها
۱۰٬۰۰۰٬۰۰۰ریال / ماه
مشاهده و خرید
سازمانی

پلن ۱۰ پروژه

پوشش گسترده برای تیم‌ها و سازمان‌هایی با چندین پروژه.

  • پوشش ده پروژهٔ هم‌زمان
  • گزارش‌گیری یکپارچه
  • پشتیبانی ویژه و سفارشی‌سازی
۶۹٬۰۰۰٬۰۰۰ریال / ماه
مشاهده و خرید
سوالات متداول

سوالات متداول دربارهٔ اسکنرهای امنیتی درنا

پاسخ پرسش‌های رایج دربارهٔ اسکن ایستا، اسکن پویا و اتصال به GitLab CI/CD را بخوانید.

تماس با تیم پشتیبانی

اسکن ایستا (SAST) کد منبع، کتابخانه‌ها و فایل‌های پروژه را از درون بررسی می‌کند تا باگ‌های امنیتی و پسوردهای جامانده را پیش از اجرای برنامه پیدا کند. اسکن پویا (DAST) برنامهٔ در حال اجرا را از بیرون و مانند یک هکر آزمایش می‌کند تا آسیب‌پذیری‌های زمان اجرا را کشف نماید.